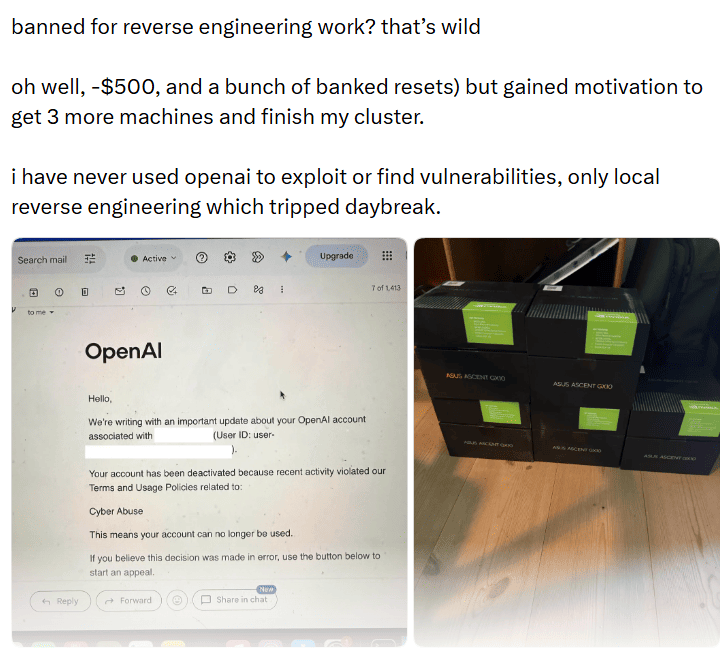
Пользователи заметили, что Claude и Codex начали блокировать часть запросов, связанных с обратной разработкой. Речь идет о задачах, в которых модель просят изучить поведение программы, восстановить ее алгоритмы по результатам работы или проанализировать скомпилированный код.
О подобных изменениях сообщили участники профильных сообществ в X и Reddit. Тема также обсуждается в публикациях о политике безопасности современных ИИ-сервисов. По словам пользователей, раньше модели могли помогать с отдельными этапами реверс-инжиниринга, однако теперь на аналогичные формулировки чаще отвечают отказом или предлагают ограниченную консультацию.
Что именно могут блокировать
Под ограничения потенциально попадают запросы на:
— декомпиляцию и анализ исполняемых файлов;
— восстановление исходной логики закрытых приложений;
— поиск механизмов защиты и способов их обхода;
— исследование внутренних правил работы сторонних сервисов;
— автоматизацию анализа кода, полученного без разрешения правообладателя.
При этом сам по себе реверс-инжиниринг не всегда связан с незаконной деятельностью. Его используют специалисты по информационной безопасности, разработчики, исследователи совместимости и авторы инструментов для аудита программного обеспечения. Однако те же методы могут применяться для кражи интеллектуальной собственности, обхода лицензий, взлома защиты и поиска уязвимостей с последующей атакой.
Вероятно, именно поэтому провайдеры ИИ усиливают фильтрацию подобных запросов. Модели сложно определить по одной формулировке, проводит ли пользователь легитимное исследование или пытается получить инструкции для обхода ограничений.
Почему пользователи связывают изменения с политикой безопасности
Claude и Codex позиционируются как инструменты для работы с программным кодом, но их возможности не означают безусловное выполнение любых задач. Запросы, которые затрагивают взлом, обход защиты, извлечение закрытых данных или эксплуатацию уязвимостей, могут оцениваться как потенциально опасные.
На практике блокировка может зависеть не только от содержания запроса, но и от контекста, последовательности сообщений и предполагаемой цели пользователя. Поэтому нейтральная задача по анализу собственного приложения может получить другой результат, чем просьба разобрать коммерческий продукт или обойти его защиту.
Публичного подтверждения того, что оба сервиса одновременно изменили правила именно для реверс-инжиниринга, пока недостаточно. Поэтому сообщения пользователей корректнее воспринимать как свидетельства изменения поведения моделей, а не как официально объявленную новую политику.
Что это значит для разработчиков
Для легального анализа собственного программного обеспечения пользователям, вероятно, придется подробнее описывать контекст задачи: указывать, что у них есть разрешение на исследование, использовать собственный код и формулировать запрос в рамках аудита, отладки или обеспечения совместимости.
Одновременно подобные ограничения показывают общий тренд рынка: ИИ-платформы стараются сохранить возможности для разработки и кибербезопасности, но ограничить инструкции, которые можно напрямую применить для обхода защиты или несанкционированного доступа.
На этом фоне реверс-инжиниринг становится одной из областей, где полезность ИИ-инструментов все сильнее зависит от формулировки запроса и оценки потенциального риска.